PDCA-taakbeheer
Beheer de volledige PDCA-cyclus op één plek, met een eigenaar en deadline voor elke maatregel-, to-do- en planningstaak. Zo ziet u direct wat openstaat of verlopen is en glipt er niets doorheen.
Meer over taakbeheer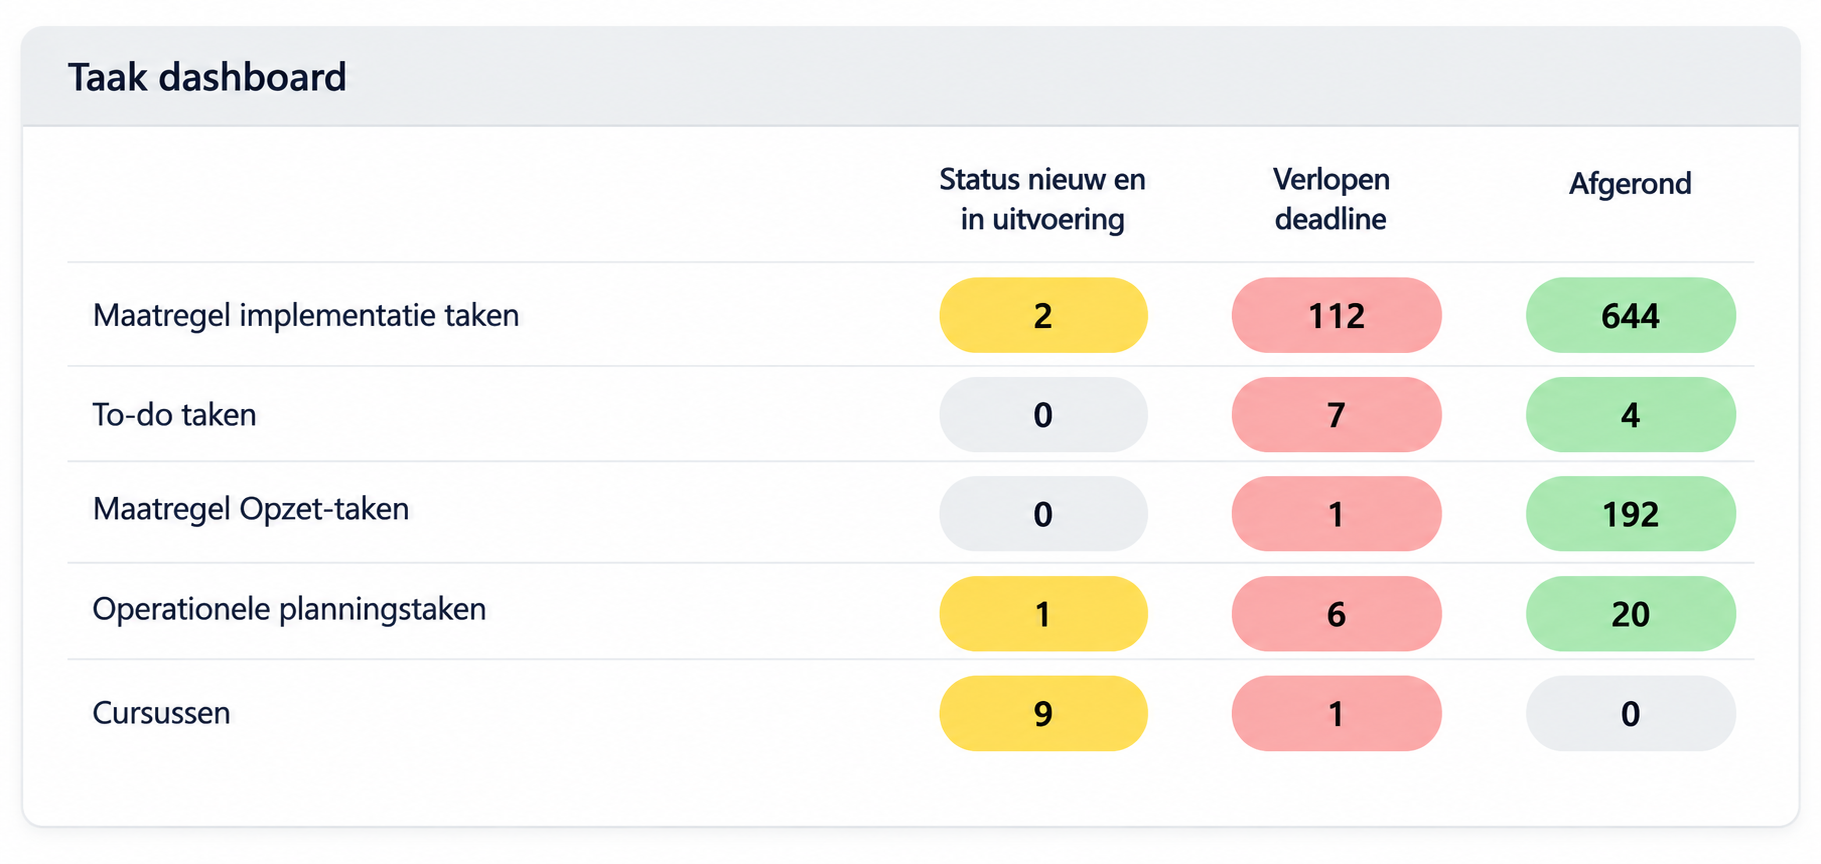
Eén systeem voor uw ISMS en uw privacy (PIMS), met kant-en-klare templates.
Geen spreadsheets en losse documenten meer, wel een audit die u met vertrouwen tegemoetziet.

Al gebruikt door 200+ organisaties en 6.500 professionals wereldwijd









Eén Core, alle capabilities. Schaal op in uw eigen tempo.
Beheer de volledige PDCA-cyclus op één plek, met een eigenaar en deadline voor elke maatregel-, to-do- en planningstaak. Zo ziet u direct wat openstaat of verlopen is en glipt er niets doorheen.
Meer over taakbeheerPlan interne en externe audits die automatisch terugkeren, wijs verbeteracties toe aan de juiste mensen en volg de voortgang live. Bewijs legt u één keer vast en hergebruikt u voor elke norm, zodat uw organisatie continu auditklaar is.
Meer over audits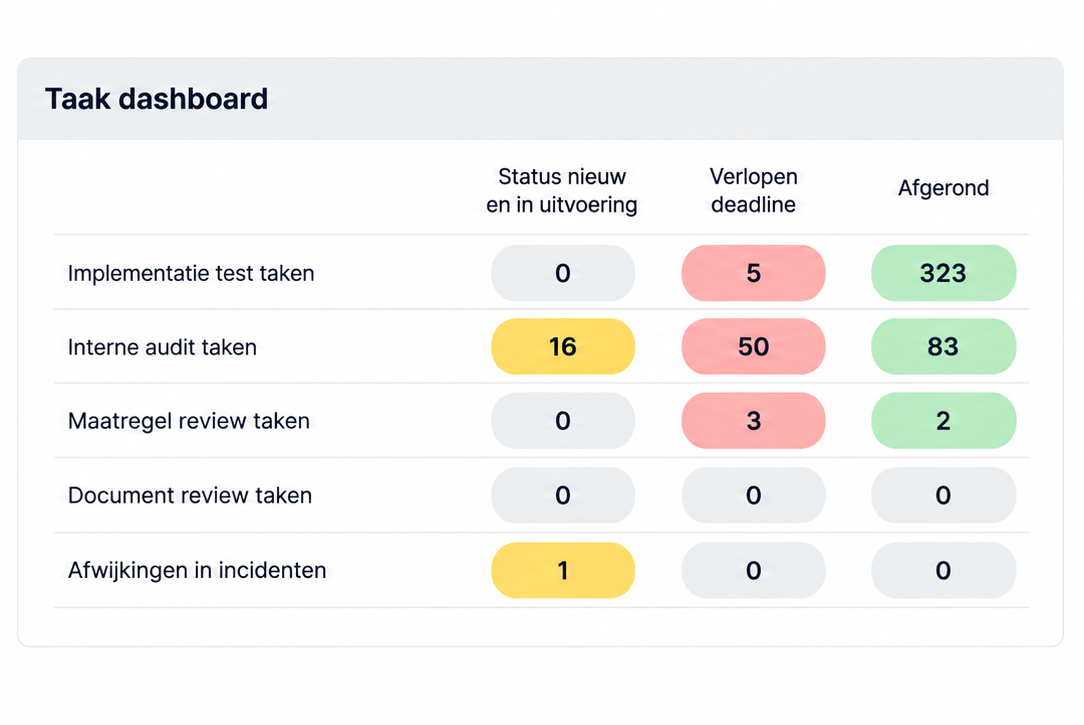
Breng uw derde en vierde partijen volledig in kaart, classificeer ze op risico en toets ze periodiek opnieuw. Zo houdt u grip op uw hele keten en toont u uw leveranciersbeheer eenvoudig aan voor NIS2 en ISO 27001.
Meer over de keten
Eén risicodashboard over alle domeinen, van informatiebeveiliging tot privacy en continuïteit, met een centraal risicoregister en een uitgebreide dreigingendatabase (MAPGOOD/RAVIB). Voorgestelde maatregelen koppelen automatisch aan uw Verklaring van Toepasselijkheid.
Meer over risicomanagement
Begin met de CyberManager Core en klik er de managementsystemen op die u nodig heeft: ISMS, PIMS, AIMS, CSMS, BCMS en QMS. Koppel een maatregel één keer en de compliance-status loopt automatisch door naar elke gekoppelde norm, zonder dubbel werk.
Bekijk alle normenProfessionals over werken met de IRM360 CyberManager.

We beheren ISO 27001, NEN 7510, ISO 9001, ISAE 3402 en AVG in één systeem. Een enorme verbetering vergeleken met papier of Excel.
 NIS2 / Cbw
De Nederlandse invulling van NIS2, voor essentiële en belangrijke entiteiten.
 AVG
De Europese privacywet, van verwerkingsregister en DPIA tot datalekken.
 DORA
Europese verordening voor de digitale weerbaarheid van financiële instellingen.
 NEN 7510
Informatiebeveiliging in de zorg, gebouwd op ISO 27001 en aangevuld met zorgeisen.
 BIO
De baseline informatiebeveiliging voor alle overheidslagen, inmiddels als BIO2.
 ISO 9001
Kwaliteitsmanagement met een QMS, sinds september 2026 als ISO 9001:2026.
 ISO 42001
Managementsysteem voor verantwoord gebruik en beheer van AI.
 ISO 22301
Bedrijfscontinuïteit met een BCMS, van impactanalyse tot geoefend continuïteitsplan.
 ISO 27701
Privacymanagement met een PIMS, sinds 2025 ook los van ISO 27001 te certificeren.
In 30 minuten laten we zien hoe u met IRM360 aan uw normen voldoet, met voorbeelden uit uw sector.